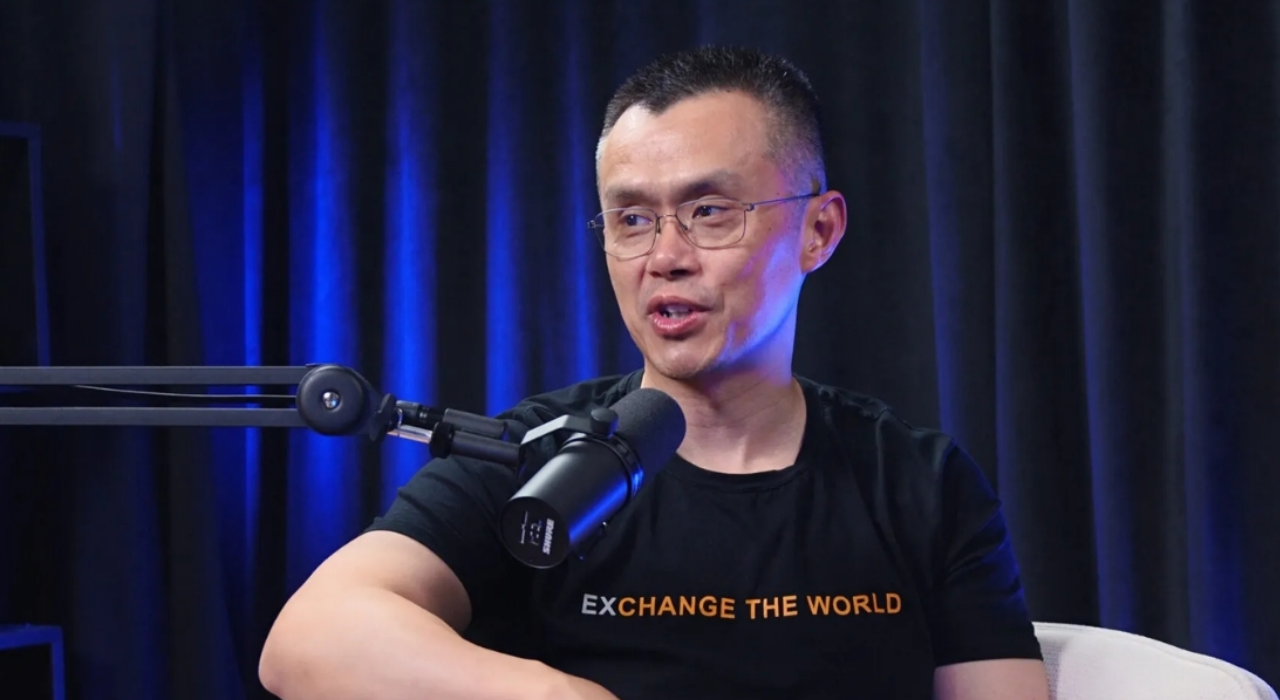
O fundador da Binance, Changpeng Zhao, conhecido como CZ, alertou usuários de criptomoedas sobre os riscos associados a duas vulnerabilidades críticas descobertas no PHP, linguagem de programação utilizada por milhões de sites. Em uma publicação de 22 de outubro de 2026, Zhao recomendou cautela adicional ao visitar páginas na internet durante os próximos dias, considerando que alguns administradores ainda poderiam não ter instalado as atualizações de segurança disponíveis. As falhas permitem, em determinadas condições, a execução remota de código malicioso em servidores vulneráveis. Desenvolvedores do PHP divulgaram correções emergenciais em 21 de outubro, após informações sobre os problemas circularem antes da divulgação coordenada originalmente prevista.
Changpeng Zhao recomenda cautela ao acessar sites
O alerta de CZ destacou duas vulnerabilidades identificadas como CVE-2026-109618 e CVE-2026-109619. Ambas podem permitir que invasores executem código não autorizado em servidores afetados sem precisar realizar autenticação. Zhao afirmou que usuários deveriam tomar cuidado adicional ao visitar qualquer site nos dias seguintes, argumentando que nem todos os responsáveis pela manutenção dessas páginas teriam aplicado as correções mais recentes. A recomendação ganhou relevância entre participantes do mercado de criptomoedas, que frequentemente utilizam plataformas online para acessar serviços financeiros, consultar informações e interagir com carteiras digitais.
Apesar da amplitude do alerta, as vulnerabilidades identificadas afetam a infraestrutura dos servidores, não necessariamente os dispositivos dos visitantes. Acessar uma página desenvolvida com PHP não significa automaticamente comprometer um computador, telefone ou carteira de criptomoedas. O risco depende das condições técnicas do servidor e das ações que um invasor consiga executar após explorar a falha. Essa distinção é importante para interpretar corretamente a advertência de Zhao, que enfatizou a prudência diante de um problema cuja correção depende principalmente dos administradores dos sistemas afetados.
Vulnerabilidades atingem sistemas utilizados por milhões de sites
O PHP é utilizado em diversas plataformas de gerenciamento de conteúdo e comércio eletrônico. Entre os sistemas citados na divulgação estão WordPress, Magento, Drupal e Joomla. A presença da linguagem nessas aplicações amplia a relevância das falhas, embora isso não signifique que todas as instalações estejam necessariamente vulneráveis. A exposição depende da versão utilizada, da configuração do ambiente e da aplicação das atualizações disponibilizadas. Os problemas identificados envolvem mecanismos internos do PHP responsáveis pelo gerenciamento de memória e pelo tratamento de erros durante a execução de determinadas operações.
Segundo a PHP Foundation, as duas vulnerabilidades receberam pontuação de gravidade de 9,2 em uma escala de dez pontos. Essa classificação indica a seriedade dos problemas para servidores que permaneçam expostos. Uma exploração bem-sucedida pode permitir o comprometimento da infraestrutura de um site, o acesso a informações sensíveis ou a alteração de conteúdos apresentados aos visitantes. Também existe a possibilidade de interrupção de serviços, conforme as consequências descritas pelas organizações envolvidas na divulgação. Entretanto, a existência dessas possibilidades técnicas não comprova que todos esses resultados tenham ocorrido em ataques reais.
Primeira falha envolve corrupção de memória no PHP
A vulnerabilidade CVE-2026-109618 está relacionada à corrupção de memória quando o PHP alcança seu limite configurado de utilização durante determinadas operações. Em condições específicas, o servidor pode processar incorretamente dados que foram apenas parcialmente inicializados. Esse comportamento cria uma oportunidade para que um invasor execute instruções não autorizadas no ambiente afetado. A falha está associada ao funcionamento interno da linguagem, diferentemente de problemas provocados exclusivamente por formulários fraudulentos ou senhas comprometidas. Por isso, sua correção exige atenção às versões do PHP utilizadas na infraestrutura dos sites.
A descrição divulgada pela fundação não significa que qualquer situação de consumo elevado de memória resulte automaticamente em execução de código malicioso. A exploração depende de condições técnicas específicas. O ponto central é que determinadas operações podem levar o sistema a tratar dados de maneira incorreta, abrindo uma possibilidade de comprometimento. Para os administradores, essa característica reforça a importância de instalar versões corrigidas da linguagem, em vez de considerar que o simples funcionamento normal de uma aplicação seja suficiente para demonstrar ausência de exposição.
Segunda vulnerabilidade permite uso indevido de referências
A CVE-2026-109619 envolve referências internas de memória que permanecem acessíveis depois que a área correspondente já foi liberada. Pesquisadores demonstraram que esse comportamento pode ser explorado para executar código contra aplicações hospedadas em servidores afetados. Embora as duas vulnerabilidades estejam relacionadas ao gerenciamento de memória, seus mecanismos técnicos são diferentes. A primeira envolve o processamento de dados parcialmente inicializados em determinadas condições de limite de memória, enquanto a segunda diz respeito à utilização de referências associadas a recursos que já deveriam estar indisponíveis.
A PHP Foundation confirmou que a exploração era possível em configurações padrão de servidores Apache utilizando mod_php. Pesquisadores também demonstraram caminhos adicionais de ataque envolvendo PHP-FPM. Essas informações ajudam a identificar ambientes relevantes para a avaliação de exposição, mas não estabelecem que todos os servidores com essas tecnologias tenham sido comprometidos. As demonstrações mostram a viabilidade técnica dos ataques em determinadas condições. A divulgação também ressalta que a atualização do PHP deve ser tratada como prioridade pelos responsáveis por aplicações acessíveis pela internet.
Atualizações emergenciais foram publicadas em 21 de outubro
Os desenvolvedores do PHP disponibilizaram quatro versões corrigidas em 21 de outubro de 2026: PHP 8.2.35, 8.3.36, 8.4.27 e 8.5.12. O comunicado oficial recomendou que administradores realizassem a atualização imediatamente, destacando que medidas temporárias de proteção não seriam suficientes para eliminar completamente os riscos. As correções representam a principal resposta técnica apresentada para as vulnerabilidades divulgadas. A escolha da versão adequada depende da linha do PHP utilizada em cada ambiente, considerando também os requisitos de manutenção das aplicações instaladas.
Instalações antigas merecem atenção adicional porque versões fora dos ramos oficialmente suportados podem depender de atualizações fornecidas separadamente por empresas de hospedagem ou fornecedores de software. Isso significa que a disponibilidade de uma correção pode variar conforme a origem e a manutenção da instalação. O comunicado não apresenta uma solução temporária capaz de substituir integralmente os patches. Assim, a orientação central permanece direcionada à identificação das versões vulneráveis e à aplicação das atualizações correspondentes, especialmente em servidores que disponibilizam serviços diretamente pela internet.
Vazamento antecipou divulgação das vulnerabilidades
O processo de divulgação sofreu alterações depois que informações sobre as falhas começaram a circular antes do anúncio planejado. Segundo a PHP Foundation, os identificadores das duas vulnerabilidades apareceram em fóruns online e redes sociais em 20 de outubro. As publicações incluíam uma classificação incorreta de gravidade máxima, com pontuação de dez, além de um cronograma de lançamento impreciso. Embora esse vazamento inicial não apresentasse instruções técnicas para exploração, ele antecipou a circulação pública de informações sobre problemas que ainda estavam passando pelo processo de divulgação coordenada.
Posteriormente, a empresa de segurança Calif publicou acidentalmente um vídeo demonstrando ataques contra diferentes alvos. O material foi removido, mas cópias continuaram circulando, permitindo que pesquisadores desenvolvessem demonstrações adicionais. Diante desse cenário, a equipe responsável pelo PHP antecipou de 22 para 21 de outubro a publicação das atualizações de segurança. A mudança procurou reduzir o intervalo entre a circulação de informações técnicas e a disponibilidade das correções, enquanto distribuidores de software preparavam os pacotes necessários para proteger os sistemas afetados.
A fundação também criticou a fornecedora de segurança Chainguard por publicar imagens de software corrigidas mais de seis horas antes do lançamento coordenado. Segundo a organização, essa antecipação poderia permitir que invasores examinassem as alterações antes da divulgação pública. O episódio evidencia a dificuldade de coordenar correções quando detalhes de vulnerabilidades começam a circular prematuramente. A notícia não informa que essa publicação tenha provocado diretamente um ataque confirmado, mas registra a preocupação da fundação com a exposição antecipada das mudanças realizadas no código.
Cloudflare implementou proteções antes do anúncio público
A Cloudflare implantou proteções de firewall antes que as vulnerabilidades fossem divulgadas publicamente. O trabalho ocorreu em colaboração com pesquisadores da OpenAI, da Wiz e de outras organizações envolvidas no processo de divulgação. A empresa identificou coletivamente as falhas pelo nome PHP2Shell e destacou riscos relacionados à execução remota de código, à interrupção de serviços e à exposição de dados sensíveis. Essas medidas acrescentaram uma camada de proteção para ambientes atendidos pela infraestrutura da Cloudflare, sem substituir a necessidade das atualizações oficiais recomendadas pelos desenvolvedores do PHP.
Pesquisadores de segurança também detectaram tentativas de exploração das vulnerabilidades. Essa observação demonstra que os problemas despertaram interesse de agentes capazes de testar ataques contra sistemas expostos. Entretanto, a identificação de tentativas não equivale à confirmação de invasões bem-sucedidas em serviços específicos. Até o momento da publicação da notícia, não havia relatos confirmados de incidentes envolvendo corretoras de criptomoedas ou carteiras de usuários diretamente associados às duas falhas recém-divulgadas. Essa ausência de confirmação deve ser preservada ao avaliar o alcance dos acontecimentos.
Sites comprometidos podem ampliar riscos de phishing
O alerta de Zhao ocorre em um período no qual usuários de criptomoedas continuam enfrentando campanhas de phishing baseadas em páginas fraudulentas e solicitações enganosas de credenciais. Na semana anterior, foram identificados sites falsos que imitavam a Ledger em resultados de busca do Google. Os responsáveis tentavam obter frases de recuperação de carteiras por meio de páginas que se apresentavam como serviços legítimos. Outro episódio envolveu mensagens fraudulentas relacionadas à Trezor, distribuídas por email com utilização de infraestrutura comprometida de terceiros.
Esses episódios anteriores não foram vinculados às vulnerabilidades recém-descobertas no PHP. Eles demonstram, porém, como páginas e comunicações fraudulentas podem ser utilizadas para atingir usuários de ativos digitais. Caso um invasor comprometa um servidor PHP, poderá potencialmente modificar conteúdos apresentados aos visitantes ou inserir solicitações falsas de autenticação e conexão de carteiras, dependendo do acesso obtido. Trata-se de um cenário possível descrito na notícia, não de uma confirmação de que ataques dessa natureza tenham sido realizados utilizando as falhas identificadas em outubro.
Autoridades recomendam atualização imediata dos servidores
O Centro Canadense de Segurança Cibernética orientou organizações responsáveis por aplicações PHP acessíveis pela internet a identificar instalações vulneráveis e aplicar imediatamente as atualizações disponíveis. A recomendação acompanha o posicionamento da PHP Foundation sobre a necessidade de correção rápida. Para usuários de criptomoedas, o aviso de CZ reforça a atenção diante de páginas suspeitas, mas não altera a natureza técnica do problema: as falhas estão nos servidores afetados. Até a publicação, permanecia sem confirmação qualquer incidente contra corretoras ou carteiras diretamente relacionado às vulnerabilidades divulgadas.