


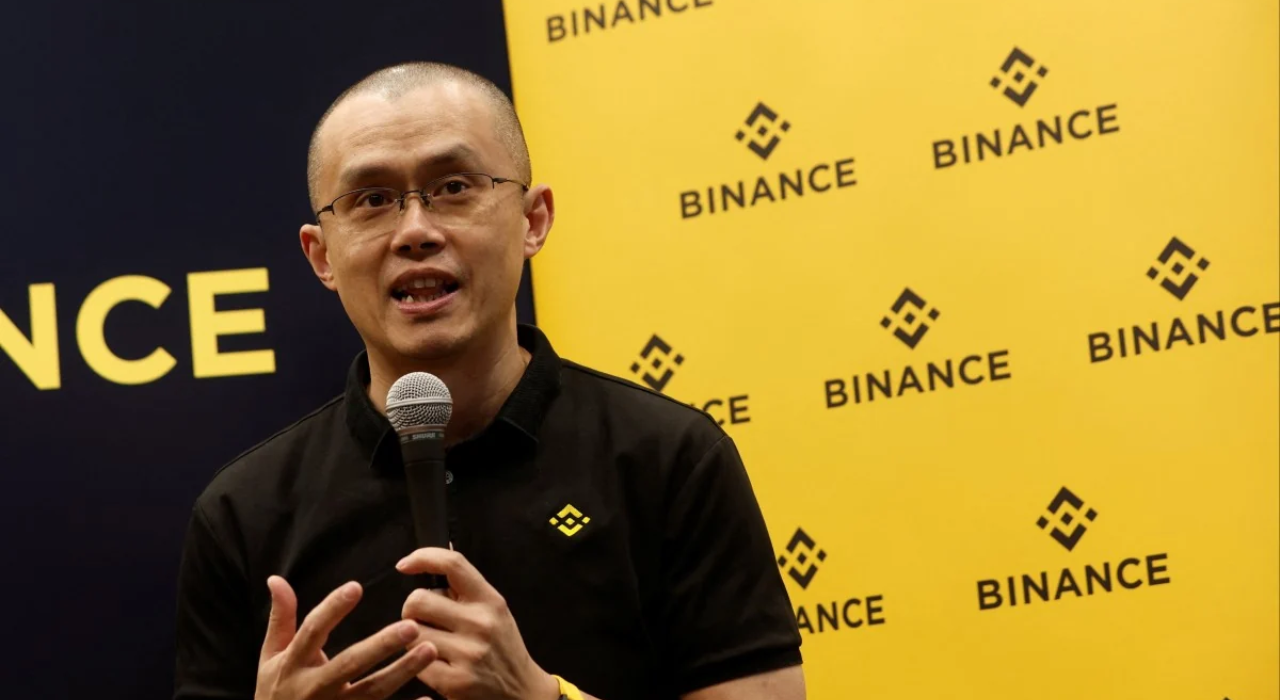
O fundador da Binance, Changpeng Zhao, conhecido como CZ, contestou publicamente uma alegação de que aproximadamente 335 milhões de registros associados a usuários da corretora de criptomoedas teriam sido roubados. Em uma publicação realizada na plataforma X em 9 de novembro de 2026, o empresário classificou a suposta oferta de dados como uma provável fraude e questionou a credibilidade das informações divulgadas.
A controvérsia começou após a circulação de um anúncio em um fórum clandestino que oferecia um conjunto de dados supostamente relacionado à Binance. O material anunciado incluiria documentos de identidade, senhas, históricos de transações e até chaves privadas de carteiras digitais. O vendedor solicitava US$ 900 mil em criptomoedas para entregar as informações.
CZ questionou principalmente a lógica econômica da oferta. Segundo seu argumento, alguém que realmente possuísse chaves privadas capazes de movimentar criptomoedas poderia utilizá-las diretamente, em vez de tentar vender o acesso por um valor determinado.
A Binance também informou que sua investigação preliminar não encontrou evidências de comprometimento de seus sistemas relacionado ao conjunto de dados anunciado. Entretanto, a autenticidade do material ainda não havia sido comprovada de maneira independente.
CZ questiona credibilidade de anúncio sobre dados da Binance
A manifestação de Changpeng Zhao ocorreu depois que informações sobre o suposto vazamento começaram a circular em publicações relacionadas à segurança digital e ao mercado de criptomoedas.
Em sua postagem no X, o fundador da Binance afirmou que havia tomado conhecimento da alegação no dia anterior e considerado seus problemas evidentes. Ele também criticou veículos de comunicação que divulgaram o caso sem destacar suficientemente as dúvidas existentes sobre a autenticidade das informações.
O comentário foi publicado em resposta a uma postagem da ThreatMon, conta especializada no monitoramento de ameaças digitais. A publicação descrevia um anúncio encontrado em um fórum clandestino e atribuído ao grupo ShinyHunters.
A própria ThreatMon havia informado que a suposta violação de dados não tinha sido verificada independentemente. Portanto, o anúncio representava uma alegação feita por um possível vendedor, e não uma confirmação de que os sistemas da corretora haviam sido invadidos.
O argumento de CZ sobre as chaves privadas
O principal questionamento apresentado por CZ envolveu a presença de chaves privadas entre os materiais supostamente disponíveis para venda.
Essas chaves permitem autorizar operações envolvendo os ativos de uma carteira digital. Por esse motivo, a alegação de que o vendedor possuía informações utilizáveis para movimentar criptomoedas chamou a atenção do fundador da Binance.
CZ argumentou que um indivíduo com acesso efetivo a essas credenciais teria um incentivo para movimentar os fundos, em vez de oferecer os dados por US$ 900 mil.
Sua manifestação, entretanto, não incluiu uma análise técnica dos registros anunciados. O empresário apresentou uma crítica à plausibilidade da oferta, sem divulgar resultados de uma verificação independente do conjunto de informações.
Da mesma forma, sua crítica à cobertura jornalística não identificou publicações específicas nem apontou manchetes individuais.
A distinção é importante porque o posicionamento de CZ questiona a credibilidade da alegação, mas não constitui, por si só, uma auditoria técnica dos dados.
Binance afirma não ter encontrado evidências de invasão relacionada ao anúncio
Antes da manifestação pública de seu fundador, a Binance já havia contestado as informações sobre o suposto vazamento.
Em uma avaliação preliminar, a corretora classificou o anúncio como provavelmente fraudulento e afirmou não ter identificado indícios de que os registros oferecidos demonstrassem uma violação de seus sistemas.
Um porta-voz explicou que a empresa estava investigando ativamente as alegações e havia examinado a descrição do material, além das informações de amostra disponíveis naquele momento.
A análise inicial identificou inconsistências entre o conteúdo anunciado e as práticas operacionais descritas pela Binance.
Entre os pontos destacados estava a afirmação de que a empresa não armazena senhas de contas em texto simples. A corretora também declarou não possuir as chaves privadas das carteiras externas utilizadas por seus clientes.
Essas características entram em conflito com partes da descrição apresentada pelo suposto vendedor.
Referências a países também levantaram dúvidas
Outro elemento questionado pela Binance foi a presença de referências a jurisdições nas quais a corretora já não opera.
Segundo o porta-voz, essa inconsistência contribuiu para as dúvidas sobre a origem e a autenticidade das informações anunciadas.
A empresa também mencionou que anúncios semelhantes observados anteriormente haviam envolvido dados coletados diretamente dos dispositivos de usuários por programas maliciosos conhecidos como infostealers.
Esses programas podem capturar informações presentes em equipamentos comprometidos, sem necessariamente exigir uma invasão direta aos sistemas de uma plataforma.
Entretanto, a Binance não afirmou ter comprovado que o conjunto de dados anunciado neste episódio tivesse essa origem.
A referência a incidentes anteriores foi apresentada como uma possibilidade contextual, e não como uma conclusão definitiva da investigação.
Suposto vendedor anuncia 335,9 milhões de linhas de informações
Segundo a ThreatMon, o anúncio descrevia um conjunto de dados composto por aproximadamente 335.900.000 linhas, supostamente associadas a usuários distribuídos por cerca de 170 países.
O material anunciado incluiria diferentes categorias de informações pessoais e financeiras.
Entre os dados mencionados estavam documentos de identidade, passaportes, endereços de e-mail, números de telefone, senhas de contas e históricos de transações.
A descrição também fazia referência a informações sobre infraestrutura interna e a possíveis chaves privadas de carteiras digitais.
O vendedor alegava possuir dados relacionados a ativos armazenados em carteiras quentes, conhecidas como hot wallets, da Binance.
Essas afirmações, contudo, não foram acompanhadas de comprovação independente apresentada nas informações disponíveis.
Oferta exigia pagamento em Bitcoin ou Monero
O preço anunciado para o conjunto de dados era de US$ 900 mil, com pagamento solicitado em Bitcoin ou Monero.
Segundo a ThreatMon, a oferta também incluía uma ameaça de publicação das informações caso a Binance não realizasse o pagamento exigido.
Uma amostra do material teria sido disponibilizada em um fórum, mas seu acesso estaria condicionado ao pagamento de uma taxa.
Essa limitação dificultava a avaliação pública da autenticidade dos registros.
A ThreatMon destacou especificamente que as alegações envolvendo chaves privadas e informações sobre carteiras quentes não haviam sido verificadas.
Consequentemente, não existia confirmação independente de que o vendedor possuísse credenciais utilizáveis ou informações capazes de demonstrar uma invasão aos sistemas da Binance.
Número de registros não comprova quantidade de usuários afetados
Um dos aspectos mais importantes da controvérsia envolve a interpretação do número anunciado pelo vendedor.
A referência a 335,9 milhões de linhas não significa necessariamente que 335,9 milhões de pessoas diferentes tiveram informações comprometidas.
Um conjunto de dados pode conter múltiplos registros relacionados ao mesmo usuário, além de diferentes categorias de informações organizadas em linhas separadas.
A empresa de segurança Brandefense destacou essa distinção em sua análise das publicações.
Segundo a companhia, a quantidade anunciada não permite determinar o número de indivíduos potencialmente afetados.
Sem uma verificação do conteúdo, também não é possível estabelecer quantos registros seriam autênticos, repetidos ou provenientes de outras fontes.
Portanto, a dimensão apresentada no anúncio deve ser interpretada como uma alegação sobre o volume de linhas oferecidas, e não como uma contagem confirmada de clientes atingidos.
Brandefense identifica anúncios semelhantes desde outubro
A investigação da Brandefense encontrou versões anteriores de uma oferta semelhante, publicadas entre 30 de outubro e 2 de novembro de 2026.
A empresa documentou quatro anúncios com descrições praticamente idênticas, distribuídos por três nomes de contas no Telegram.
Essa repetição dificultou a identificação da origem das publicações.
Segundo a análise, não foi possível determinar se os anúncios haviam sido divulgados por um único vendedor utilizando diferentes identidades ou por várias pessoas republicando o mesmo material.
A existência dessas versões anteriores também demonstrou que a alegação não havia surgido exclusivamente em 9 de novembro.
Preços diferentes reforçaram inconsistências
Os valores solicitados nas publicações variaram ao longo do período analisado.
Uma versão divulgada em 1º de novembro oferecia os dados por US$ 500 mil, com possibilidade de negociação.
Duas publicações de 2 de novembro mencionavam US$ 900 mil. Uma delas também indicava que o preço poderia ser reduzido para US$ 500 mil.
Essas diferenças foram consideradas relevantes na avaliação da credibilidade da oferta.
A Brandefense observou que a combinação de informações anunciadas, especialmente a inclusão de supostas chaves privadas, parecia mais compatível com uma fraude ou com a reutilização de dados anteriormente obtidos.
Entretanto, a empresa não confirmou nenhuma dessas hipóteses como explicação definitiva.
Até 3 de novembro, a Brandefense informou que não havia aberto nem testado uma amostra do conjunto de dados.
Sua avaliação, portanto, baseava-se nas características dos anúncios e nas inconsistências identificadas, sem comprovação direta da autenticidade do conteúdo.
Relatório separado descreve ataque bilionário ocorrido em outubro
A controvérsia sobre os supostos 335,9 milhões de registros surgiu poucos dias depois da divulgação de informações sobre outro incidente de segurança envolvendo a Binance.
Em um relatório publicado em 3 de novembro, a corretora descreveu um ataque ocorrido em 29 de outubro, no qual teria havido acesso não autorizado ao serviço responsável pela assinatura de transações de suas carteiras.
Segundo o documento da empresa, o episódio envolveu o roubo de aproximadamente US$ 6,34 bilhões.
Esse incidente foi apresentado separadamente da alegação sobre a venda de registros de usuários.
Não havia, nas informações fornecidas, comprovação de que o anúncio investigado pela ThreatMon estivesse relacionado ao ataque descrito no relatório.
Dispositivos de funcionários e credenciais comprometidas
De acordo com a investigação divulgada pela Binance, o ataque de outubro envolveu dispositivos de funcionários comprometidos e credenciais de implantação roubadas.
A empresa afirmou que os invasores utilizaram permissões existentes na rede Ethereum para continuar movimentando ativos mesmo depois da suspensão das retiradas convencionais.
O relatório identificou uma última transferência não autorizada de 2.961,9 ETH, concluída às 23h56 UTC de 29 de outubro.
A Binance também citou uma atribuição do FBI que relacionava o ataque à Coreia do Norte.
Esses detalhes fazem parte do relato oficial da corretora sobre aquele incidente específico.
A existência de um ataque documentado, entretanto, não comprova a autenticidade de anúncios posteriores envolvendo supostos dados de clientes.
Os dois acontecimentos precisam ser analisados separadamente para evitar associações que não foram demonstradas pelas informações disponíveis.
Binance também havia alertado sobre mensagens fraudulentas
Além das investigações relacionadas aos incidentes de outubro e novembro, a Binance havia publicado um alerta sobre tentativas de phishing por mensagens de texto em setembro.
Segundo a corretora, algumas mensagens fraudulentas informavam falsamente sobre acessos suspeitos ou alterações nas contas dos usuários.
Os textos direcionavam os destinatários a links encurtados, apresentados como meios para verificar ou proteger suas contas.
A empresa esclareceu que não solicita aos clientes a confirmação ou a proteção de contas por meio de links enviados em mensagens SMS.
Esse aviso representa uma orientação distinta da investigação sobre os supostos registros roubados.
Não havia confirmação de que as mensagens fraudulentas descritas em setembro estivessem relacionadas ao conjunto de dados anunciado em novembro.
Ainda assim, o alerta demonstra a importância atribuída pela corretora à identificação de comunicações que utilizam referências à segurança das contas para direcionar usuários a endereços externos.
Alegações sobre dados da Binance continuam sem confirmação independente
A manifestação de Changpeng Zhao e as análises divulgadas pelas empresas de segurança colocaram em dúvida a credibilidade da suposta venda de 335,9 milhões de registros.
O fundador da Binance questionou principalmente a lógica de comercializar chaves privadas supostamente utilizáveis, enquanto a corretora informou não ter encontrado evidências preliminares de comprometimento de seus sistemas relacionadas ao anúncio.
A ThreatMon deixou claro que as informações sobre carteiras quentes e credenciais privadas não haviam sido verificadas. A Brandefense, por sua vez, identificou anúncios anteriores com preços diferentes e características consideradas compatíveis com material reciclado ou tentativas de fraude.
Essas avaliações não estabelecem definitivamente a origem do conjunto de dados anunciado. Também não demonstram que 335,9 milhões de clientes tenham sido afetados.
O caso permanece distinto do ataque de outubro descrito pela Binance em seu relatório de segurança, que apresentou informações específicas sobre transferências não autorizadas.
Até o momento das declarações de 9 de novembro de 2026, a principal conclusão sustentada pelas informações disponíveis era a ausência de confirmação independente sobre a autenticidade do suposto vazamento.
A investigação preliminar da Binance contestava a alegação, enquanto os anúncios identificados continuavam sem comprovação técnica pública capaz de demonstrar que os registros oferecidos haviam sido retirados dos sistemas da corretora.

